远程桌面
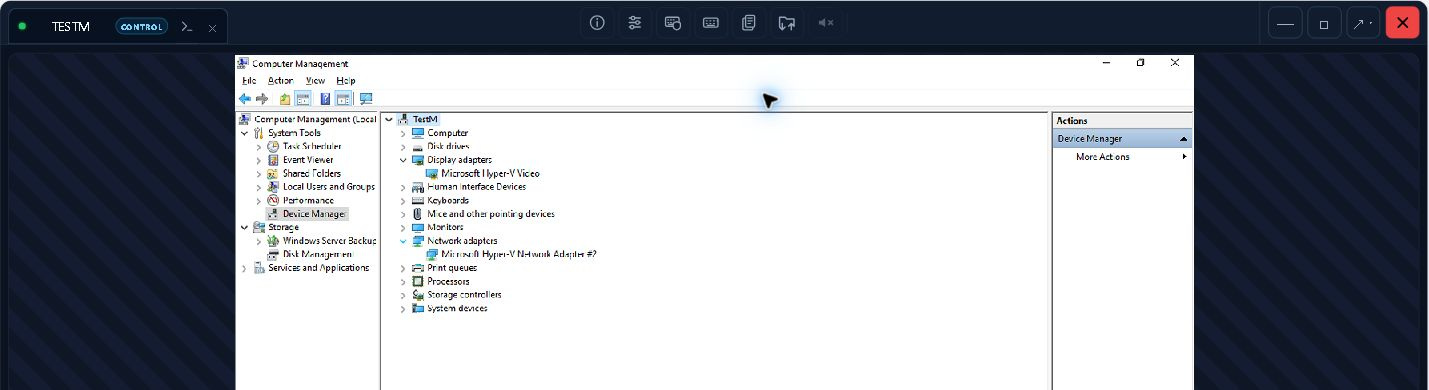
无论是否有人操作键盘,都可以查看屏幕并控制受支持的 Windows、macOS 和 Linux 桌面。 Android需要本地权限和兼容设备; iPhone 和 iPad 共享仅可参与且仅供查看。
如何使用它
打开受管设备并选择“连接”,或启动 Quick Support 以获得临时帮助。
远程支持和 RMM(远程监控和管理)位于一个工具包中:远程桌面、Ghost 会话、修补、库存、自动化和网络发现。适用于 Cloud 和 Self-Hosted;可选服务和人工智能使用需要额外付费。
无论是否有人操作键盘,都可以查看屏幕并控制受支持的 Windows、macOS 和 Linux 桌面。 Android需要本地权限和兼容设备; iPhone 和 iPad 共享仅可参与且仅供查看。
打开受管设备并选择“连接”,或启动 Quick Support 以获得临时帮助。
将您的AI助手连接到RemoteGymp并询问需要注意的事项。选择权限预设或自定义权限来控制它可以读取和执行的操作。
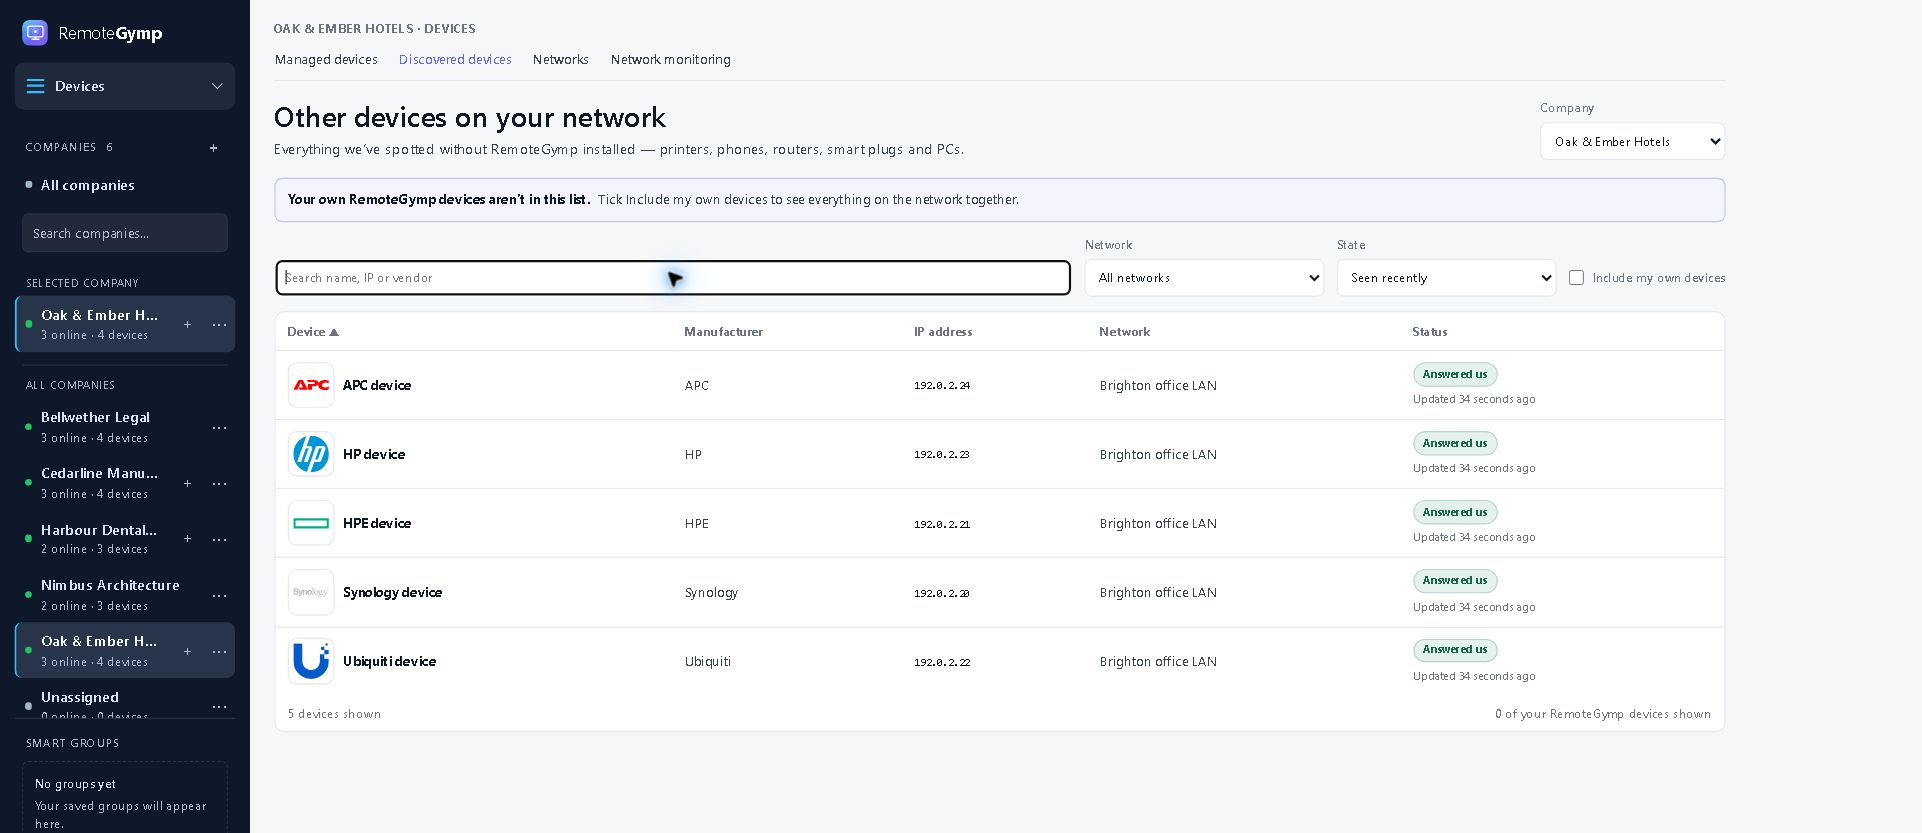
找到客户端网络上的设备,检查连接情况,看看网络表现如何。交换机、接入点、打印机和兼容的NAS设备也应该在内。
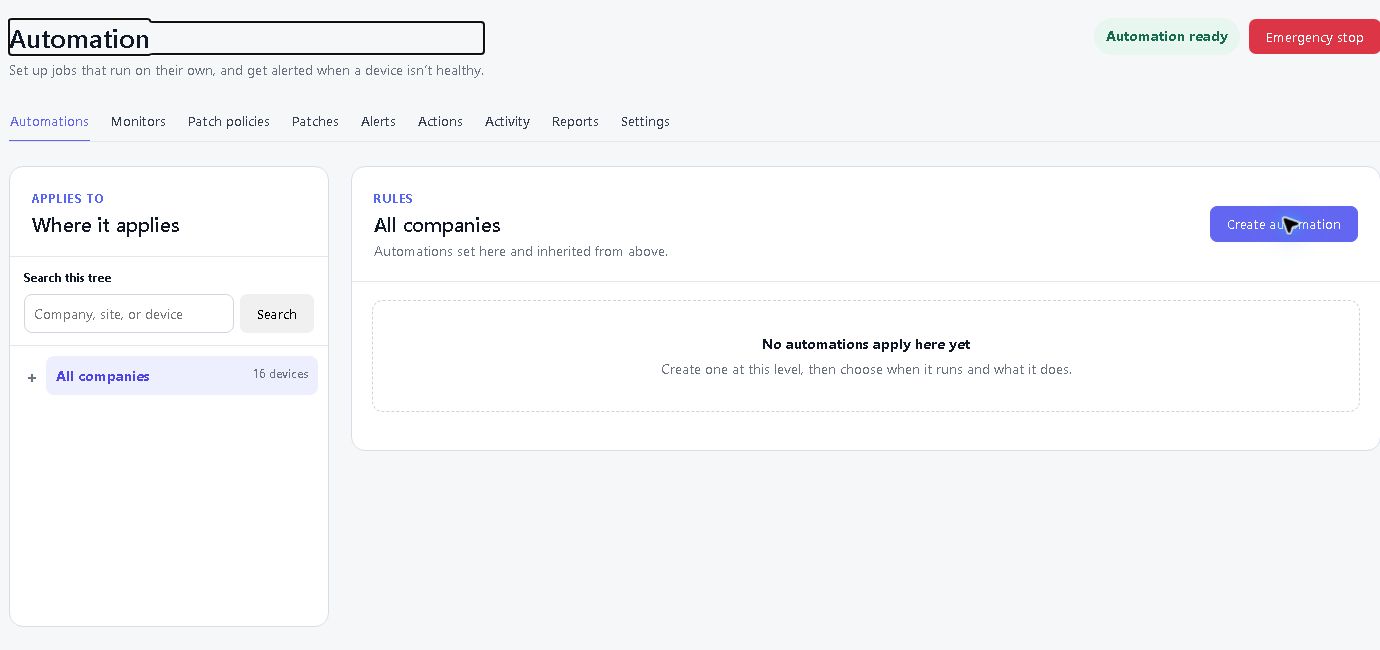
按计划运行例行作业,在发生故障时收到警报,并准确查看每台设备上运行的内容。
Ghost Session 在他们的机器上为您提供了您自己的单独的 Windows 桌面。你在那里修理东西;他们不间断地继续工作。
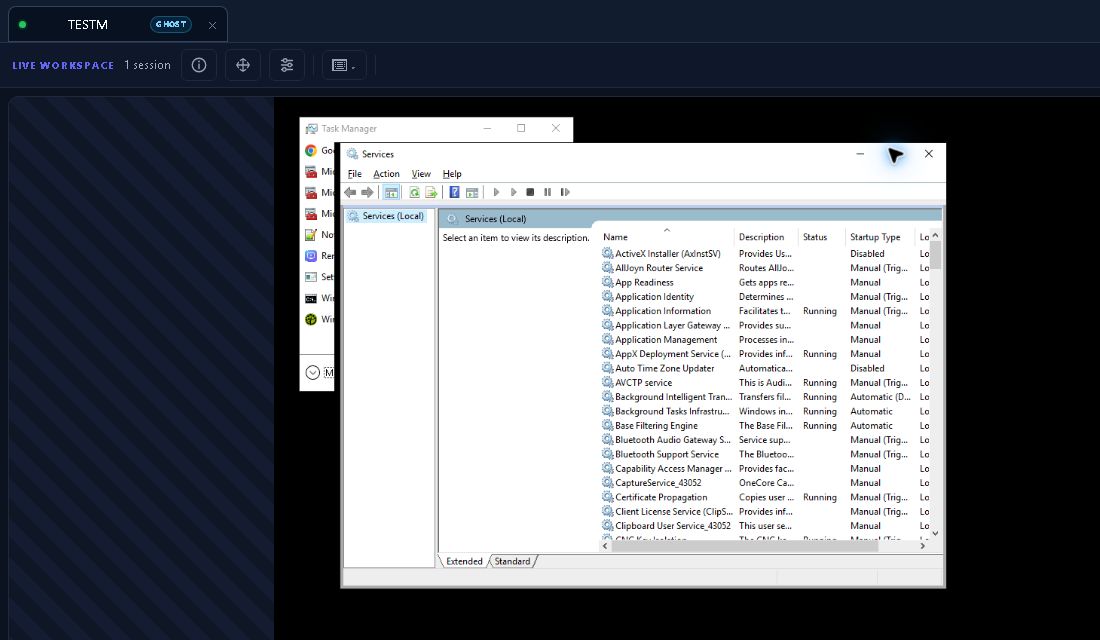
选择有人登录的 Windows 设备并打开 Ghost 会话。您拥有自己的桌面;他们保留自己的。
立即帮助需要支持的人。在支持的桌面平台上,他们只需下载一个小型一次性程序并批准会话即可。这不会增加您的受管设备费用。在手机和平板电脑上,他们使用 RemoteGymp Support 应用并批准屏幕共享。iPhone 和 iPad 支持仅查看;Android 上的远程控制需要兼容的设备以及必要的权限。
发送平台的Quick Support链接。他们启动并批准会议。临时设备随后不会保持受管理状态,也不会增加受管理设备费用。
向某人发送指向您的一台托管设备的浏览器链接。没有帐户,无法安装。该链接会自行过期,或者您可以提前取消。
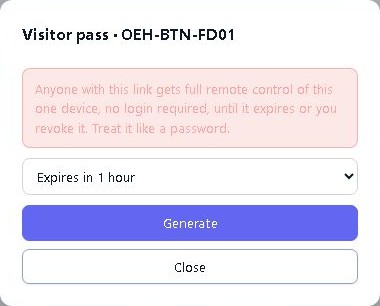
选择一个托管设备,选择链接的持续时间以及访问者可以执行的操作,然后发送。它会自行过期,或者您可以提前取消。
寻求帮助调查问题和审查可能的修复方案。在批准运行前查看证据和最高成本,并掌控任何变更。
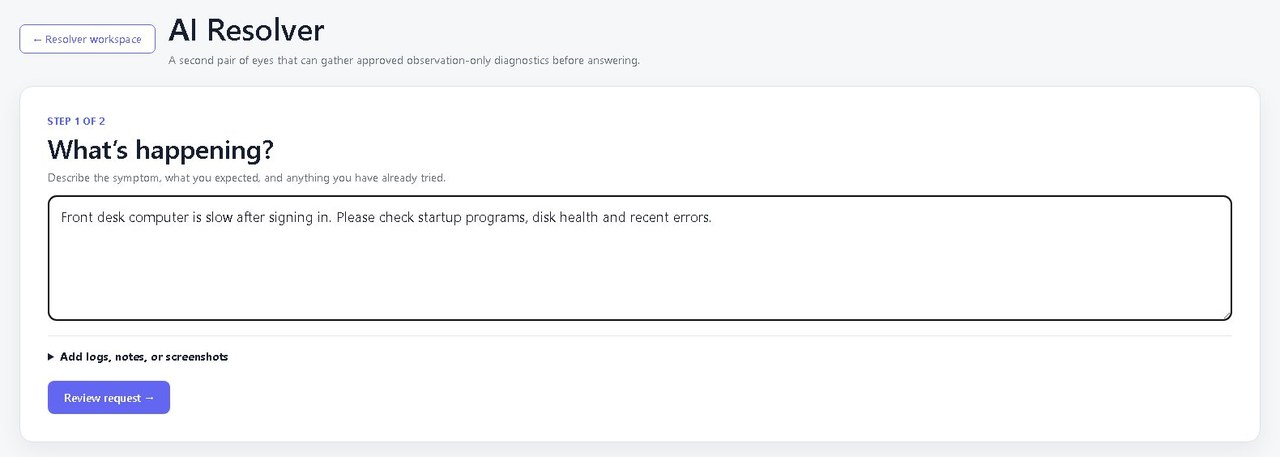
审查诊断证据、拟议修复方案和最高成本。批准你想要的工作并检查结果。AI使用需单独收费。
通过网络上的托管设备查找交换机、打印机、接入点和其他邻居。
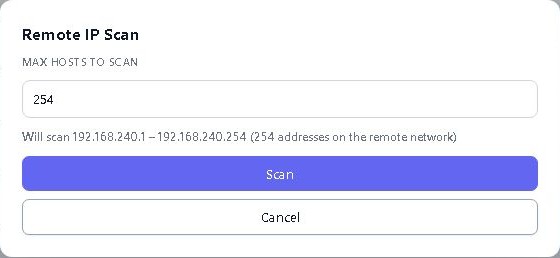
使用网络上的托管设备查找附近的设备。当您需要仔细查看时,添加连接检查和可选的 SNMP 历史记录。
即使虚拟机网络断开,也要访问Hyper-V虚拟机的控制台。
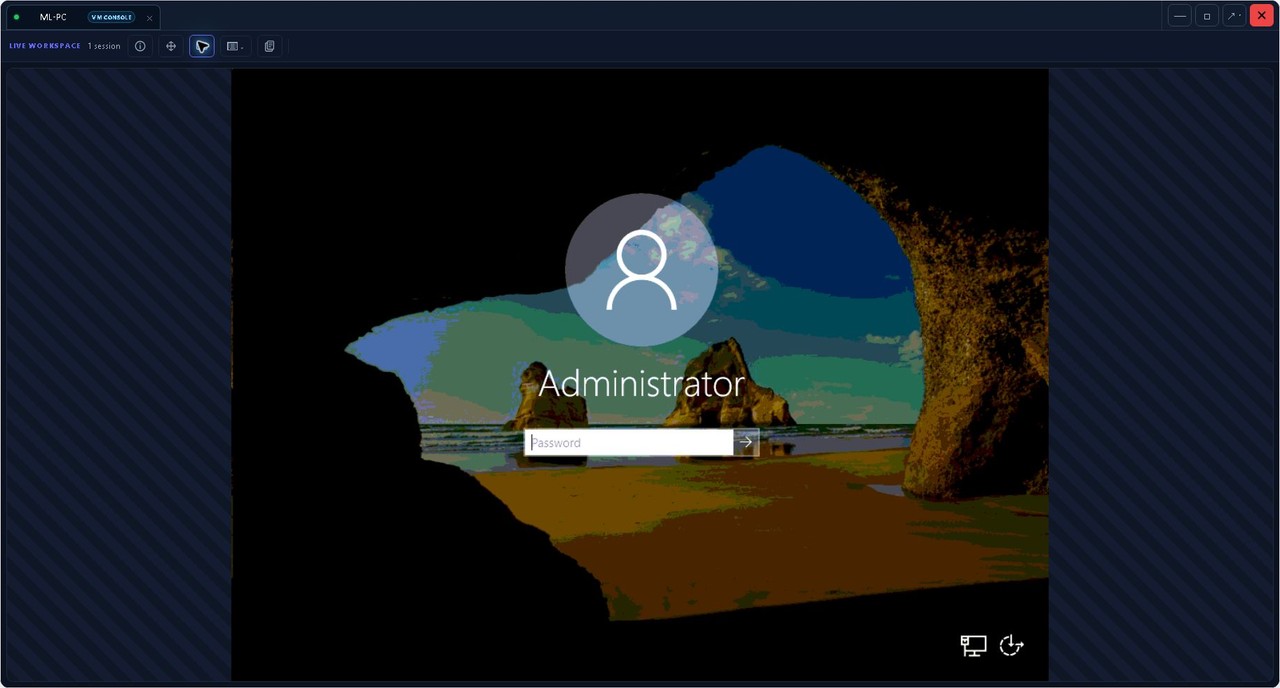
选择一个托管Hyper-V主机,打开虚拟机控制台。即使访客网络不可用,也要调查。
通过对其恢复密钥进行授权、审核的访问,帮助某人通过 BitLocker 恢复提示。
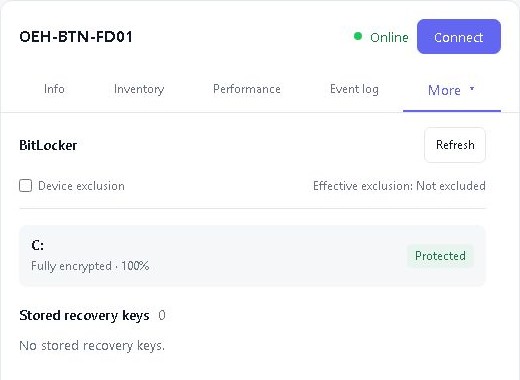
检查设备的 BitLocker 状态并在授权时显示其恢复密钥。密钥访问经过审核;舰队报告对恢复秘密保密。
远程终端会打开一个真实的 shell,以便您可以在后台进行调查。
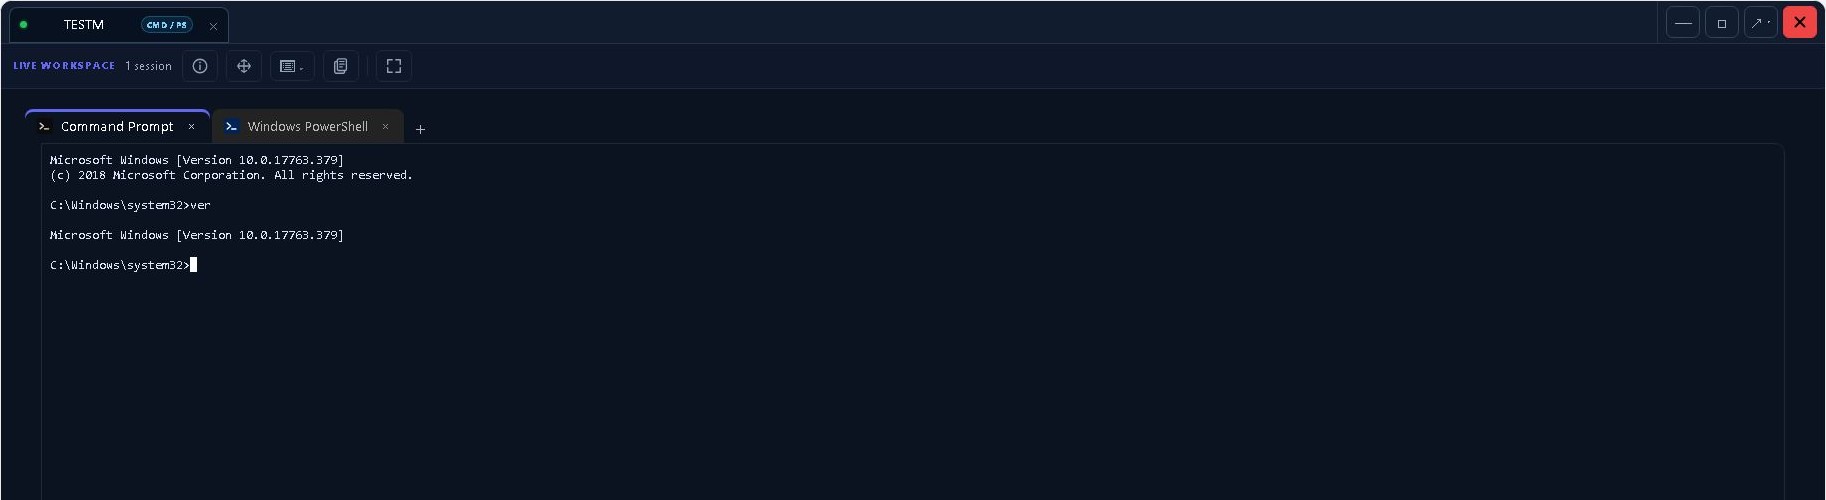
在支持的设备上打开终端。运行你需要的命令,而不占用用户的桌面。
浏览硬盘和移动文件时,无需启动远程桌面会话。
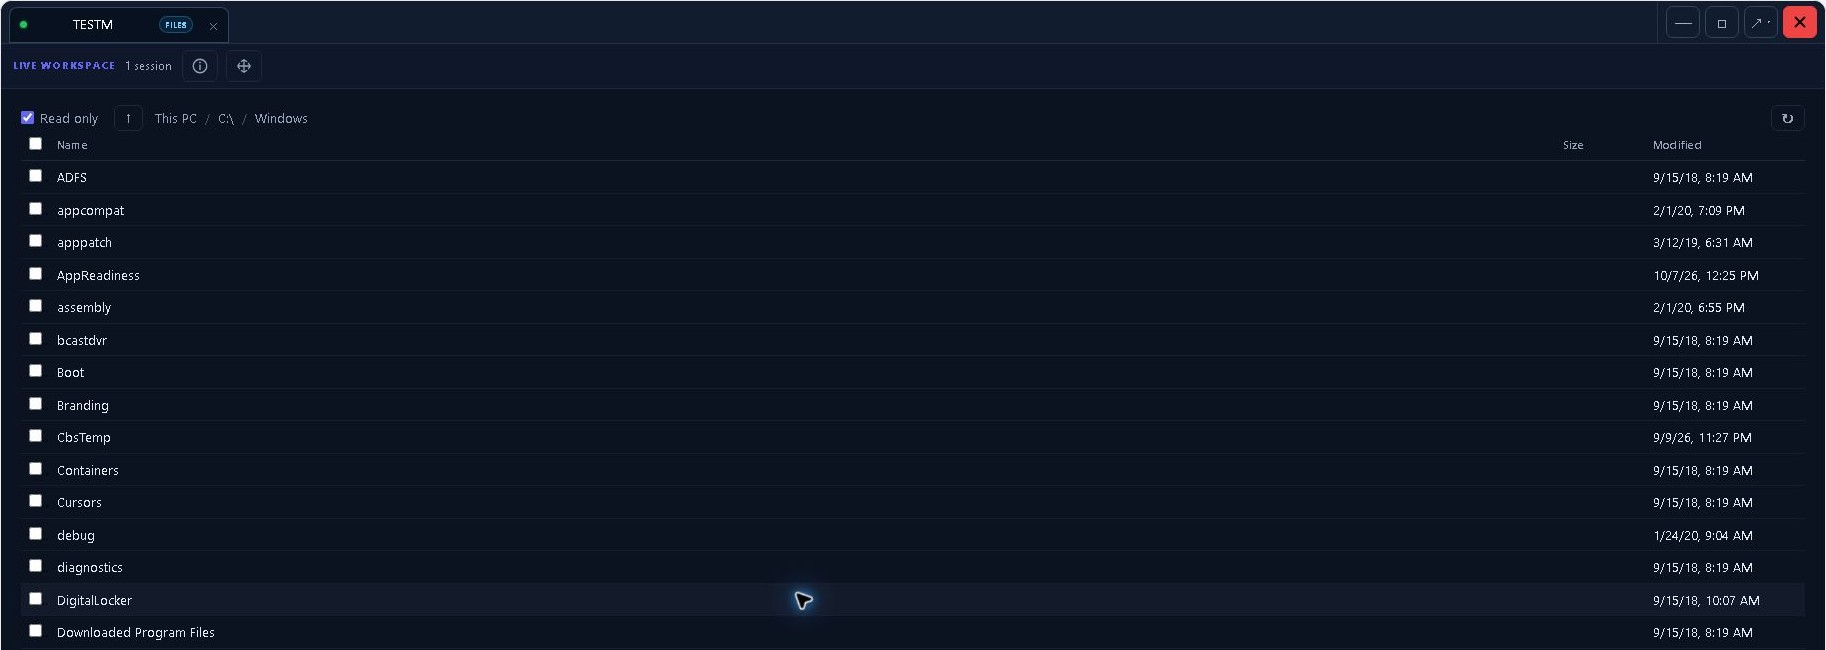
浏览远程硬盘并传输你需要的文件。你不需要先打开桌面会话。
重启,运行任务或在选定设备间进行批准的更改,然后检查每个结果。
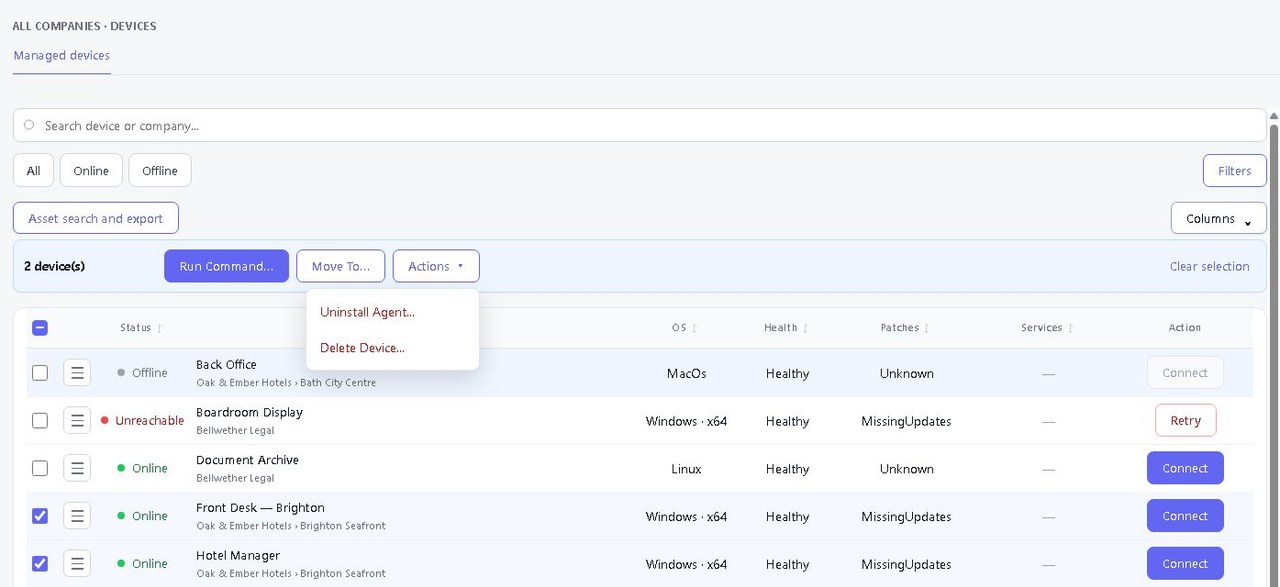
选择你的设备,选择动作,并按照每个结果操作。快速找到需要重试或换方法的机器。
和你帮助的人沟通,切换屏幕,并让另一位授权技术员进入活跃的桌面会话。
在设备面板打开聊天,向支持设备的联系人发消息。在桌面端,选择一个活跃且已解锁的用户会话。需要文字记录时复制或导出对话内容。
查看远程桌面屏幕的概述,选择一个显示器进行工作,然后返回所有屏幕。可用性取决于设备及其捕获支持。
在符合条件的Windows物理控制台桌面远程工作时,将本地屏幕清空。该视觉屏蔽需要兼容的捕获支持;登录或安全桌面以及RDP会话中均不可用。它不会关闭显示器或阻止本地输入。
授权同事可以从活跃会话中打开现有的桌面会话并一起查看。公司访问和会话权限仍然适用。这不会创建公共共享链接。
远程桌面值得掌声。这些工具悄悄阻止你打开另外十二个标签页。
查看硬件、软件、服务、流程、事件及近期变更。利用性能历史调查用户呼叫前发生的情况。
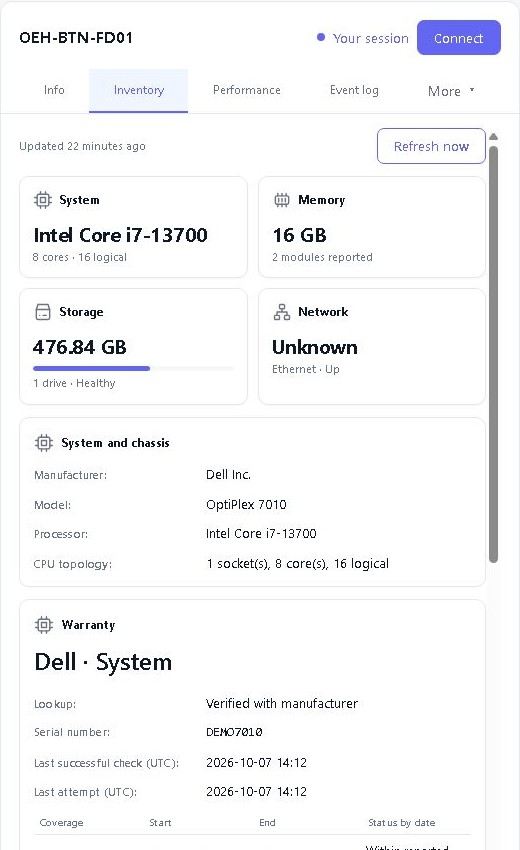
审查并批准支持Windows第三方应用更新,未来版本可选择批准。应用维护策略并跟踪各设备结果。第三方更新涵盖支持的全机应用。
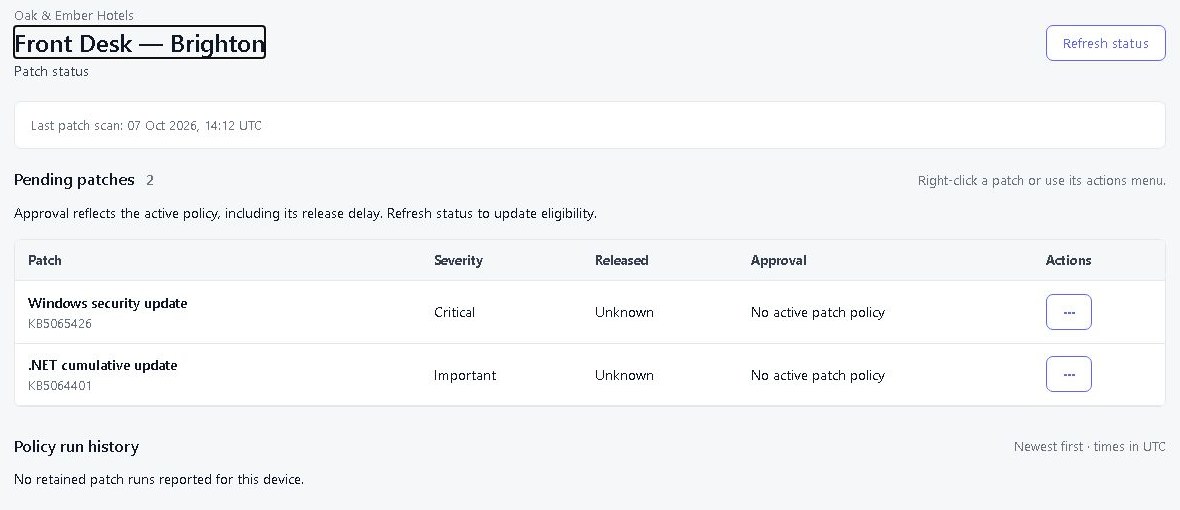
在公司和站点中查找设备,按匹配条件分组并导出库存。在保存智能组前预览哪些设备符合你的条件。
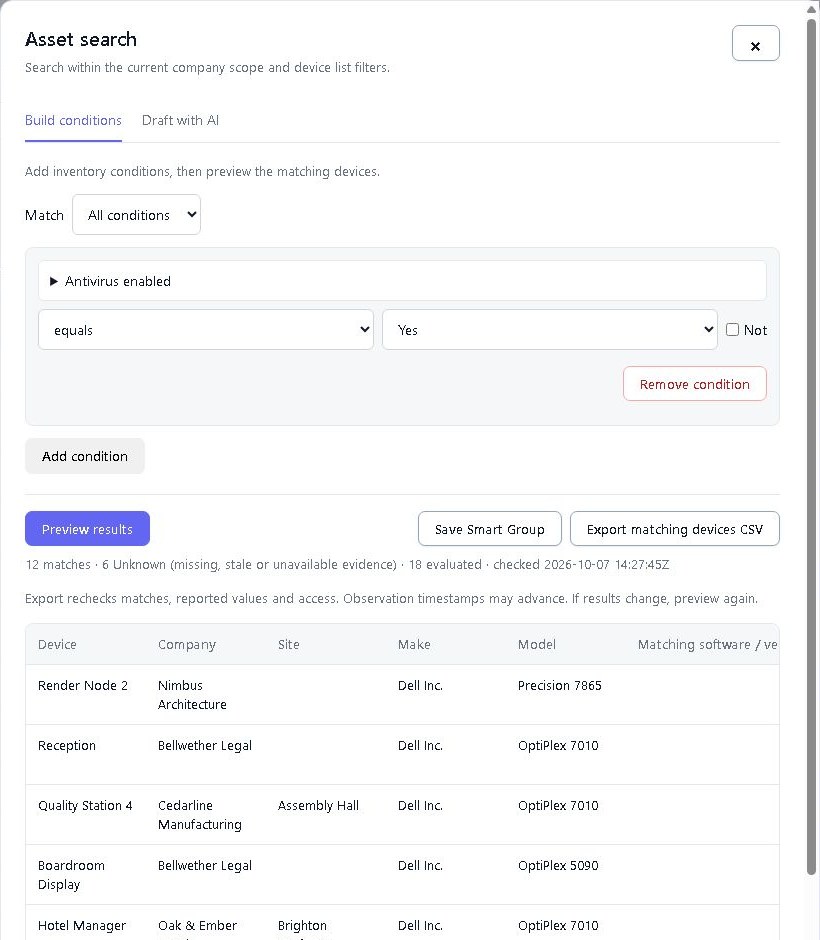
发现丢失的恢复密钥并检查 Windows 设备上的加密。获得授权后显示密钥,并在审计跟踪中记录访问权限。
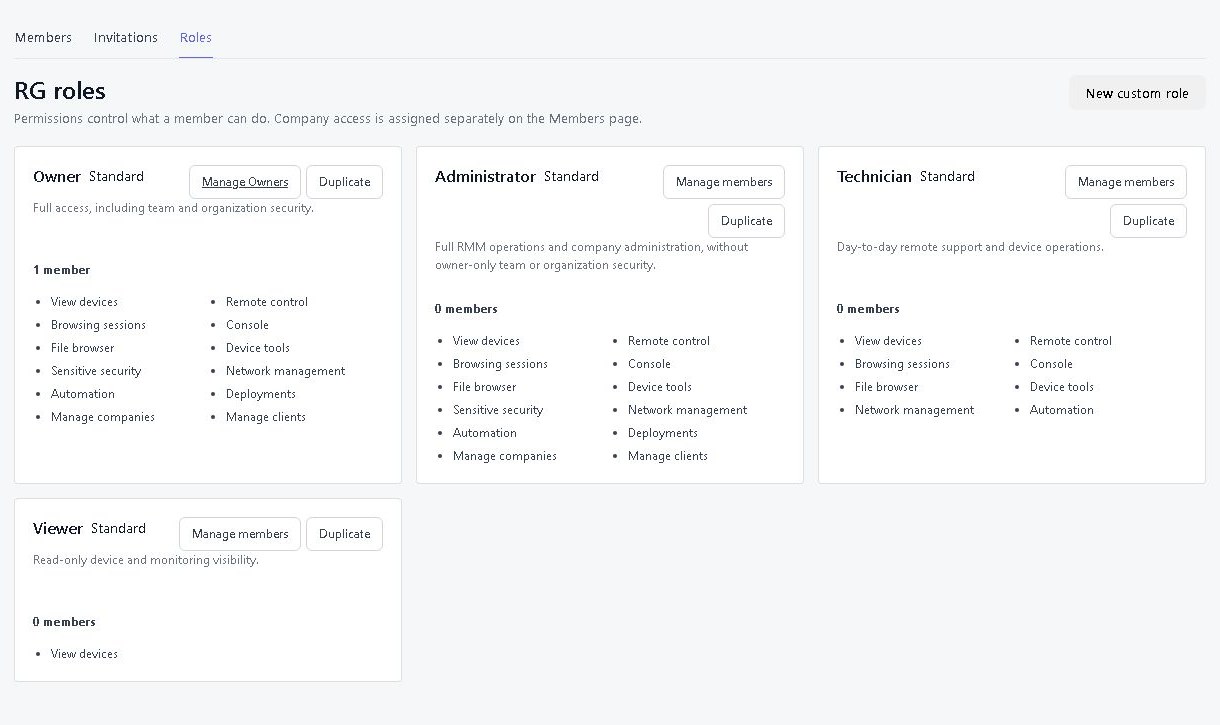
为技术人员提供合适的工具,并为客户提供自己设备的访问权限。内置和自定义角色能随着团队规模扩大,保持权限可管理。
通过本地网络上的在线设备唤醒兼容的受管设备。目标需要正确的硬件和设置。我们仍然无法与未插入的电缆协商。
只需一个月US$5,将你的企业名称放在最前面。选择像yourcompany.remotegymp.com这样的地址,或者连接你自己的地址,比如support.yourcompany.com。
为你的团队和客户提供一个熟悉的仪表盘地址和分享链接。
Cloud 上有。使用自己的域名需要DNS设置。
将您的 AI 助手连接到 RemoteGymp,并询问需要注意的问题。它可以查找设备、查看远程屏幕,并在获得您的许可后帮助解决问题。您可以自行决定其权限范围。
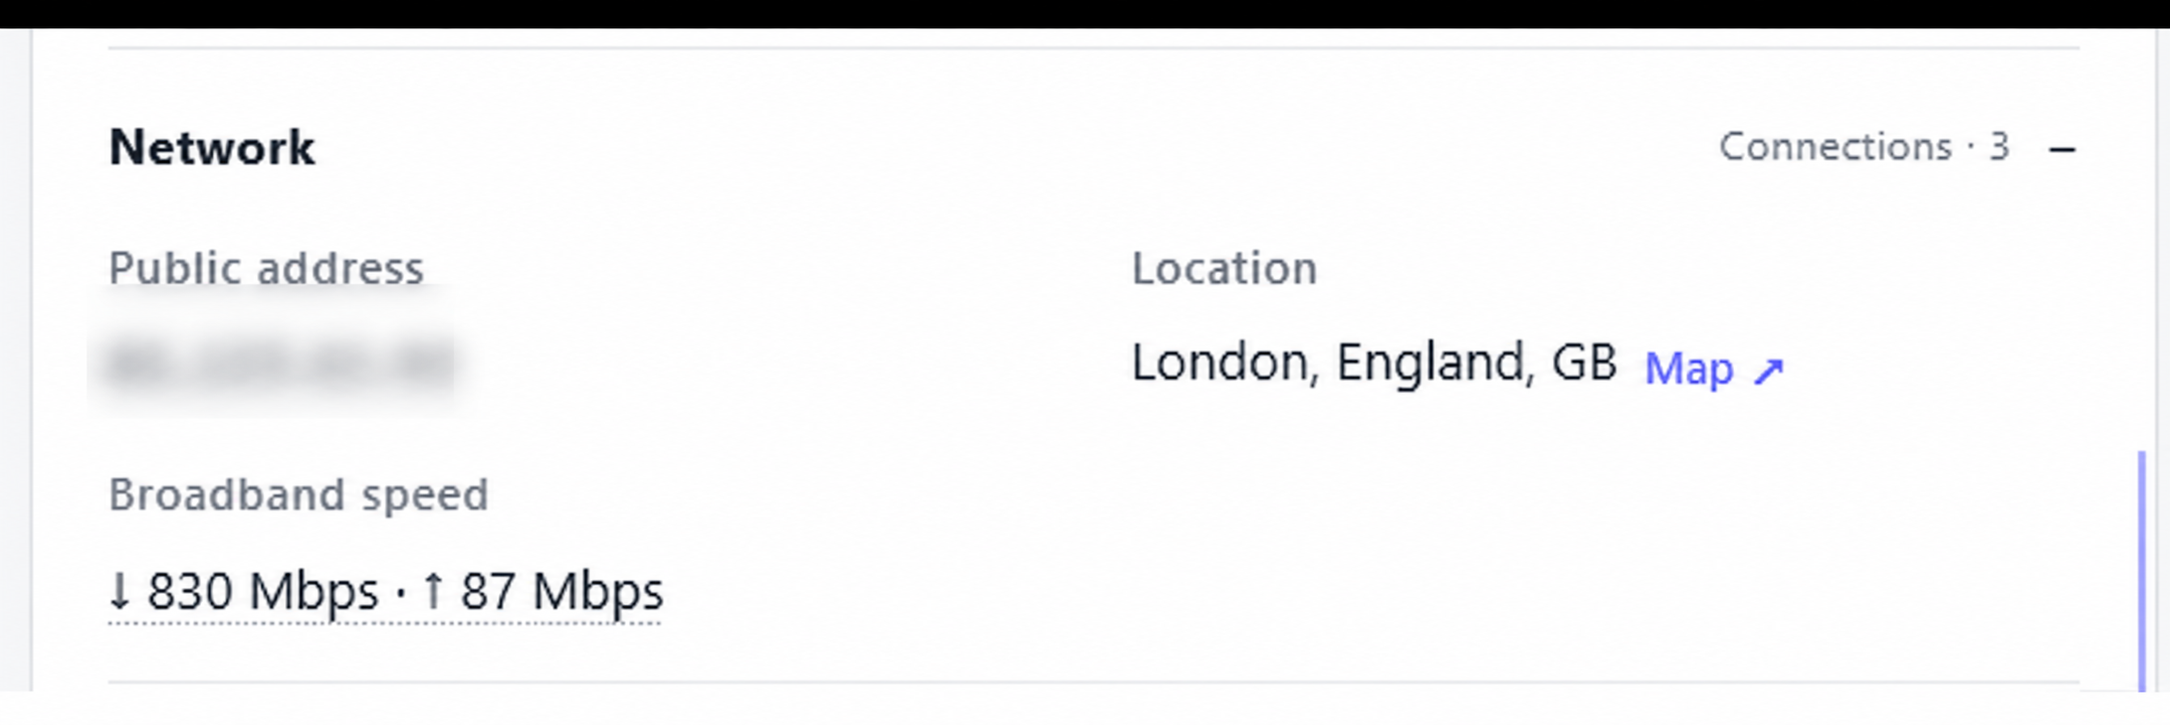
查看上传和下载的点值、源设备以及检查运行时间。当有人说网络感觉慢时,可以比较结果。
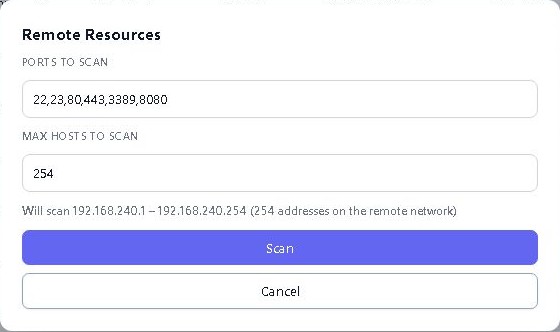
通过已有的托管设备,在客户网络的其他设备上打开网页管理页面(HTTP/HTTPS)以及支持 RDP、SSH 或 Telnet 服务。托管设备必须能够访问该资源;你不需要和浏览器单独连接 VPN。
请与设备库存并列查看报告的保修详情和Windows扩展安全更新状态。在更换日前了解哪些机器需要关注。
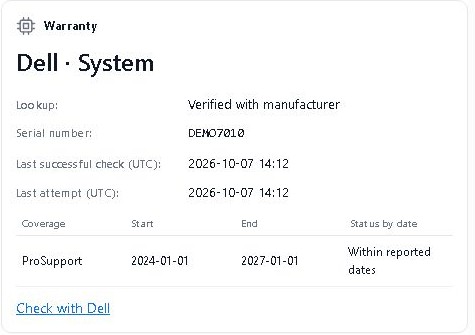
Inspect报告了兼容设备的硬件健康HPE iLO Dell iDRAC。在操作系统细节旁寻找硬件线索。
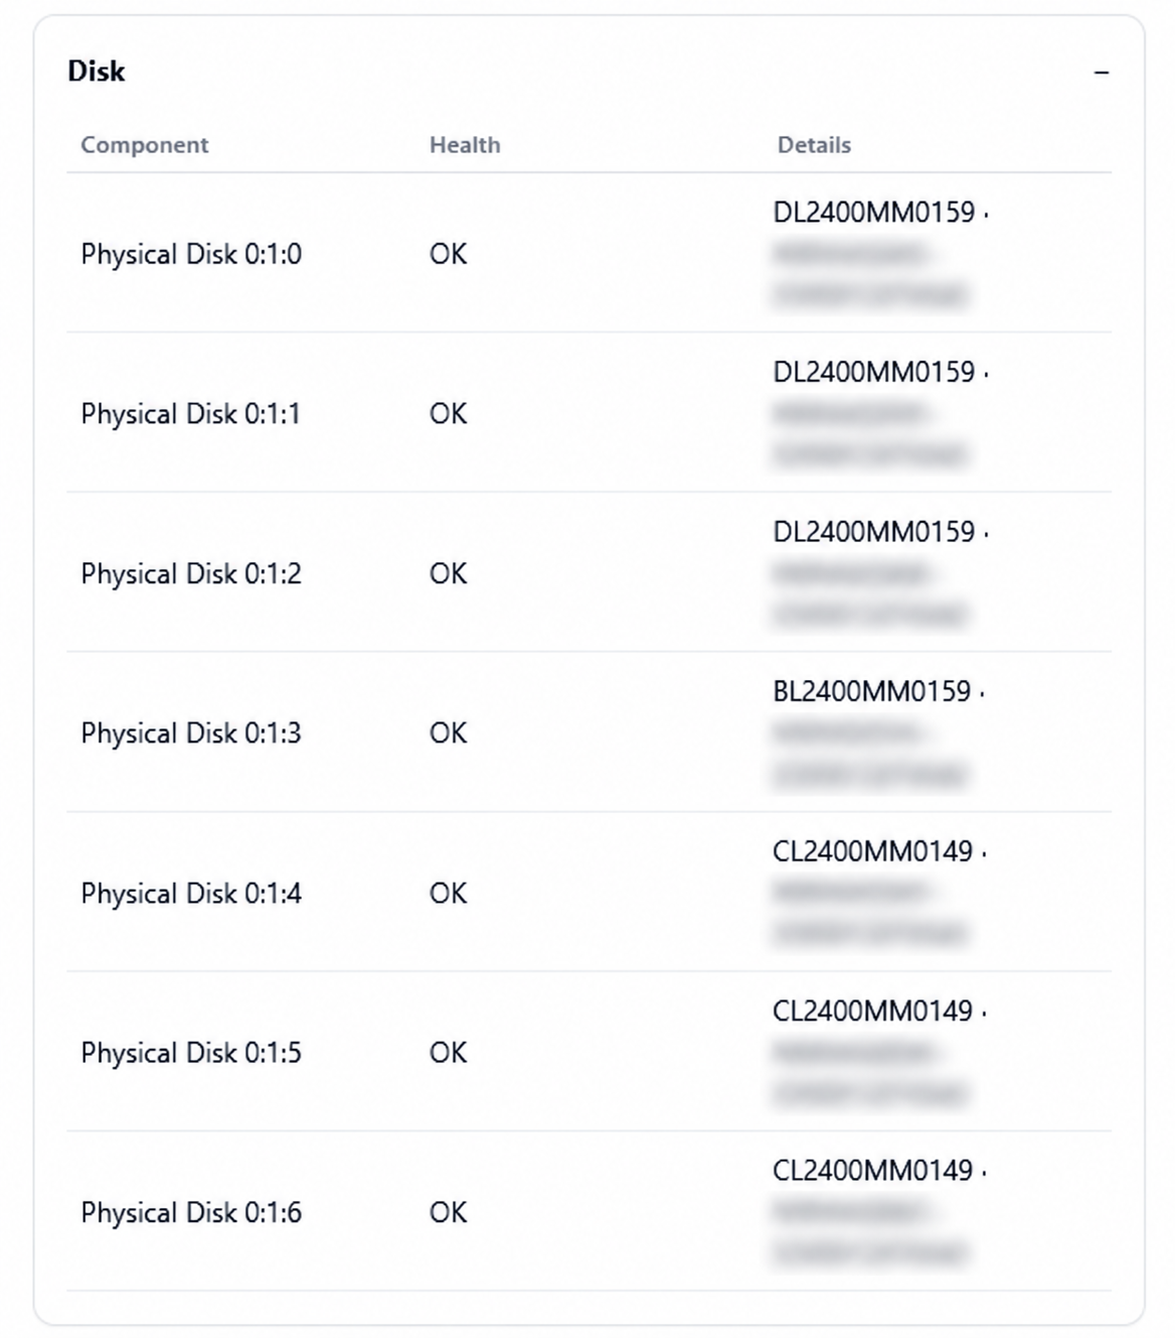
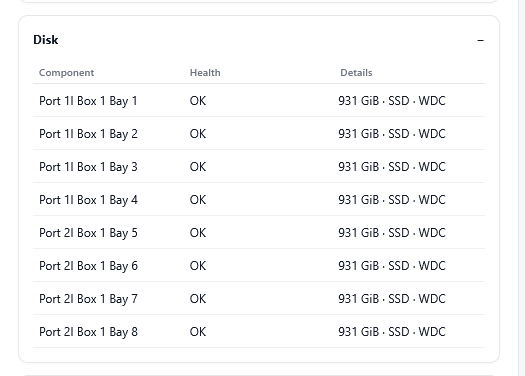
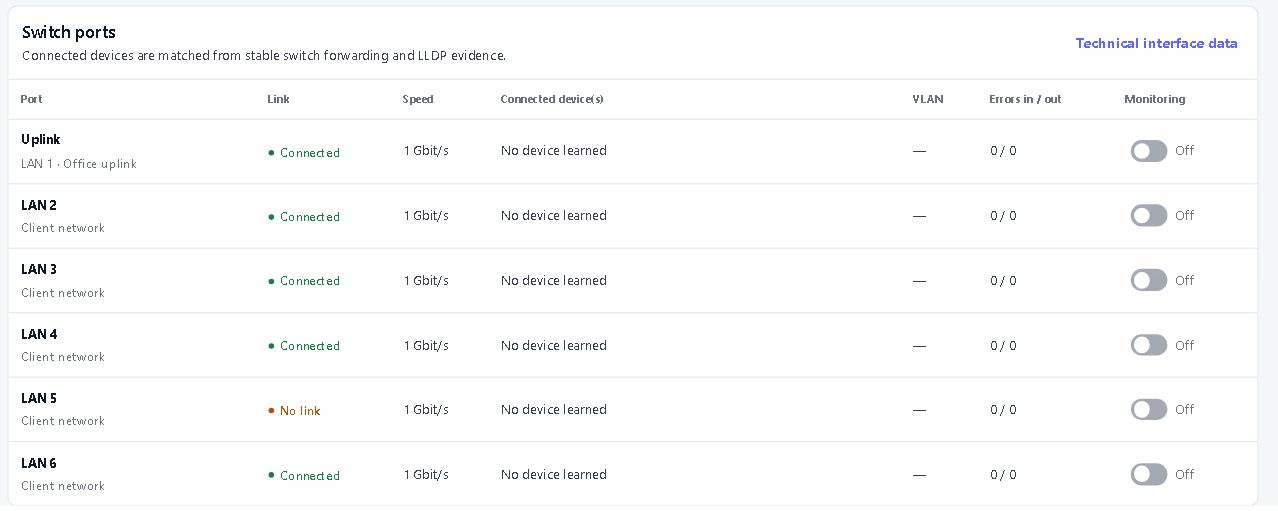
保持兼容的交换机、NAS设备、接入点、UPS设备和打印机在视野范围内。跟踪接口流量和发现的连接;可选的SNMP历史为每家公司每月US$5。
管理服务和进程,检查事件日志并审查支持的Windows设置。在支持的设备上创建临时本地管理员账户,其使用寿命为1至24小时。
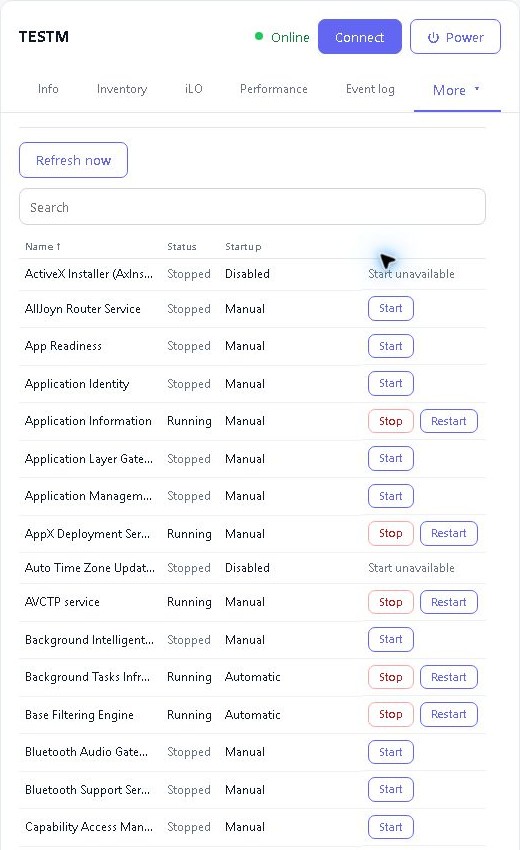
查看报告的杀毒、防火墙和加密状态。在安装该提供商的支持Windows设备上开始Microsoft Defender扫描和定义更新,或Bitdefender Endpoint Security定义更新。
在重启前向设备用户发送消息或请求批准。确认重启操作需要肯定的回应;其他授权重启策略保持各自的行为。
将帐户密码与包含百万条常见密码的列表以及 Have I Been Pwned 数据进行比较。选择检查范围,运行检查或安排定期审核,并通过电子邮件接收报告。
包含在 RMM 订阅中。无需单独购买密码检查插件。
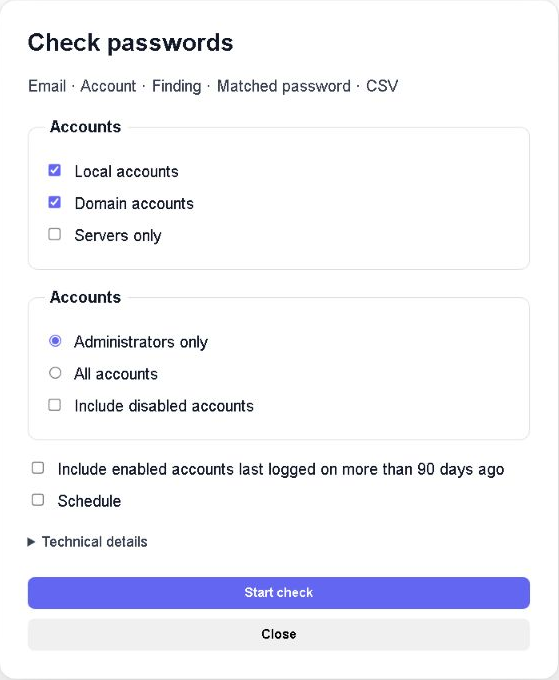
检查本地帐户、通过符合条件的域控制器检查域帐户,或检查公司范围内的两者。重点关注管理员,必要时可包含已禁用帐户,或将公司检查范围限制在服务器上。
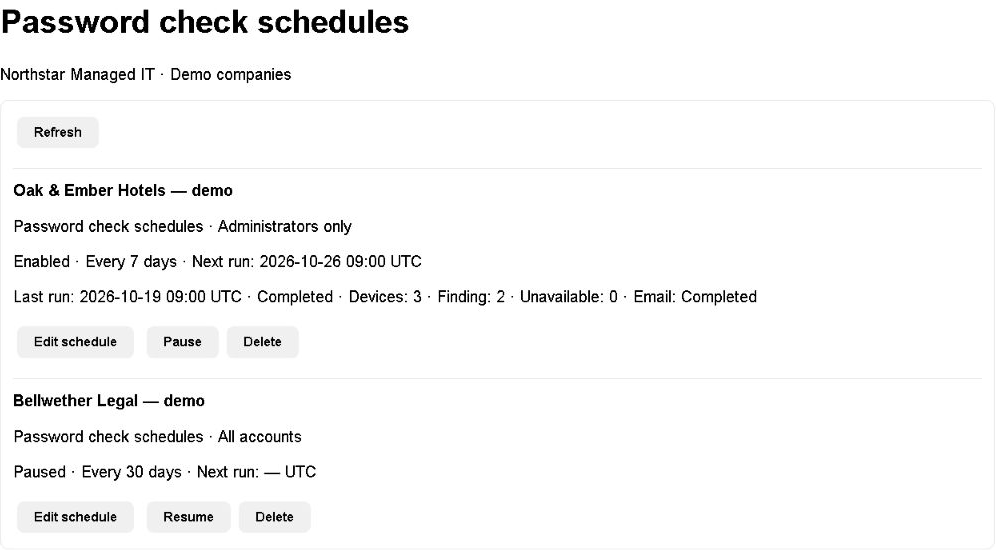
运行一次或每 1-365 天重复运行。在“作业队列”中查看作业状态并管理您的定期检查。结果将发送给发起检查的技术人员,而不是整个公司邮件列表。
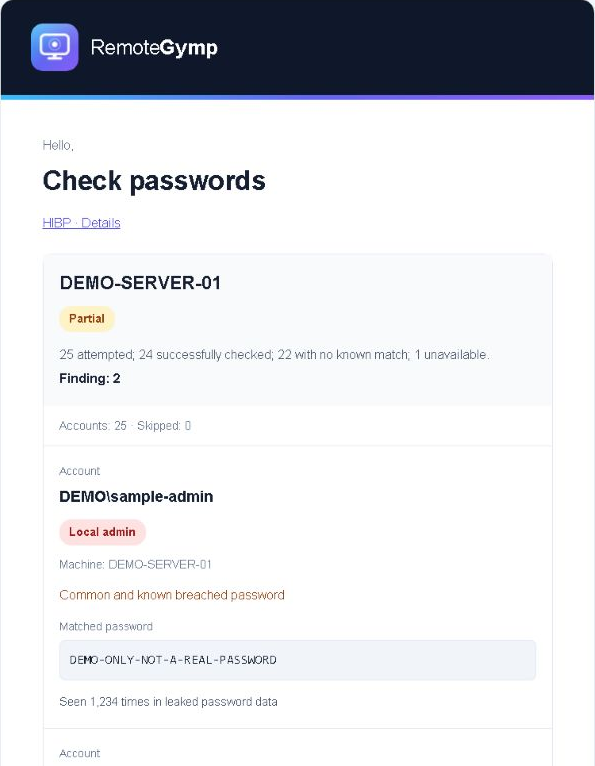
电子邮件和 CSV 报告区分常见密码匹配、已知泄露密码匹配和检查不可用。包含密码设置日期,并可选择报告上次登录时间超过 90 天的已启用帐户。域登录日期为近似值。
使用合成数据提供示例英文界面。不包含真实帐户或凭据。
已知泄露密码匹配并不证明此帐户已被盗用。没有已知匹配并不证明其密码安全。检查不会重置密码、尝试登录或检查浏览器密码。
通过支持的域控制器Windows本地账户和域用户账户。你需要一个支持密码检查和所需权限的代理。浏览器密码不会被检查。
不。检查区分了常见密码与已知泄露时使用的Have I Been Pwned(HIBP)。没有已知匹配并不保证安全,泄密密码匹配也不证明被查账户被泄露。检查不会更改密码或尝试登录。
执行检查的技术人员会收到电子邮件和CSV报告。常见密码匹配包括匹配密码的可读形式;仅泄露匹配则不包含。完整账户哈希会留在设备上,而五字符的哈希前缀则发送给Have I Been Pwned(HIBP)。将报告视为凭据:邮件提供商、邮箱和备份可能会保留报告。
我们认为它是全球最佳的远程支持和远程监控管理 (RMM) 工具。当然,我们这么说是有原因的。一台设备免费。其余设备免费使用 30 天。无需信用卡,无需电话——快去验证我们的说法吧!
开始免费试用